אודות
לידר תקשורת הוקמה מתוך תפיסה אחת: עסקים קטנים ובינוניים בישראל צריכים מחלקת אבטחת מידע ואוטומציה משלהם — בלי להקים ולתחזק אחת בעצמם.
ריכזנו את שני התחומים תחת קורת גג אחת בכוונה, לא במקרה. אבטחה היא הסיבה שפונים אלינו — היא מונעת רגולציה, ביטוח, או לקוח עסקי. אוטומציה היא הסיבה שנשארים — היא מייצרת חיסכון נראה לעין בכל חודש. בנפרד, כל אחת מהן פגיעה: אבטחה לבד היא רכישה מתוך כורח שנחתכת בתקציב הראשון שנדחק; אוטומציה לבד היא כלי בלי דחיפות מאחוריו.
עסקים רבים כבר מחברים כלי AI למידע שלהם בלי בקרת גישה, בלי לוגים, ובלי חשיבה על מיקום האחסון. אנחנו הספק שעושה את זה בבטחה — כי אנחנו גם אלה שמאבטחים את הסביבה מלכתחילה.
לא מחלקה אנונימית ולא מוקד תמיכה שמתחלף — אצלנו עונים בעלי המקצוע עצמם.
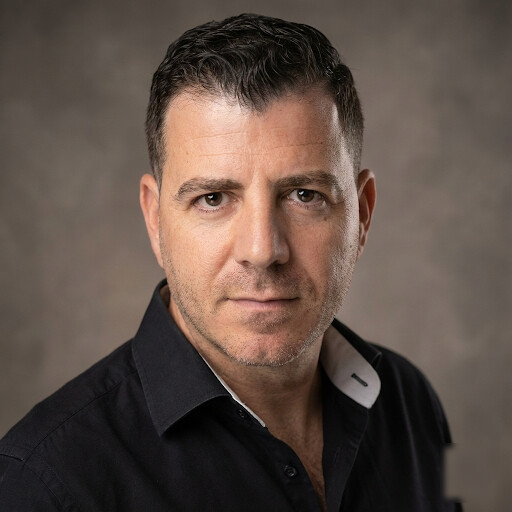
בעלים ומייסד
מהנדס רשתות ואבטחת מידע בכיר עם מעל 15 שנות ניסיון בתכנון, הקמה ותפעול של תשתיות תקשורת ואבטחת מידע בסביבות ארגוניות מורכבות — כולל אתרים ביטחוניים רגישים ולקוחות עסקיים מובילים. בעל תואר ראשון בכלכלה ומנהל עסקים בהתמחות מערכות מידע (המרכז האקדמי רופין).
בשנים האחרונות מתמחה גם בבניית ארכיטקטורות אוטומציה מבוססות AI — תמיד תחת אותו עיקרון: ניהול הרשאות מוקפד ותהליכי עבודה מובנים (workflow), כך שאוטומציה נשארת בשליטה אנושית מלאה ולא פועלת באופן עצמאי.
לידר תקשורת מחזיקה בידע והסמכות רבות בתחומי אבטחת מידע, תקשורת ואוטומציה. הצוות מגובה בסוכני AI ייעודיים — לניטור אבטחה מסביב לשעון, לניתוח תשתיות ולאוטומציה של תהליכים — כשכל אחד מהם פועל תחת פיקוח אנושי מלא ובלי יכולת לבצע שינוי בעצמו.
המסלולים שלנו מתאימים לכל עסק קטן ובינוני שמחזיק מידע רגיש — לא משנה התחום. שני סימנים מובהקים לכך שאנחנו מתאימים לכם:
פרטי זיהוי, מידע פיננסי או כל מידע אישי אחר. מהרגע שהוא נמצא אצלכם במערכת, אתם בטווח הרגולציה — ובטווח התוקפים.
רגולטור, מבטח, או לקוח עסקי ששלח לכם שאלון אבטחה. אנחנו מביאים אתכם למצב שבו יש מה להראות, ובכתב.
אבטחת הפלטפורמה שלנו
אנחנו מחזיקים גישה מורשית לתשתיות של עסקים רבים. פריצה למערכת שלנו היא לא אירוע רגיל — זה הסיכון החמור ביותר שאנחנו מנהלים, ואנחנו מתייחסים אליו ככזה.
לכל חשבון ניהולי, ללא יוצא מן הכלל.
כספת ייעודית לכל סביבה — לעולם לא סיסמה משותפת בין לקוחות.
לא גישה קבועה וסטטית לסביבות לקוח — אישור נדרש בכל פעם.
כל גישה לכל סביבת לקוח מתועדת באופן שאי אפשר לשנות בדיעבד.
של הפלטפורמה שלנו עצמה, לא רק של לקוחות.
תוכנית התאוששות שנבדקת בפועל, לא רק קיימת על הנייר.
שקיפות
עסקים המחזיקים מידע אישי צריכים לדעת לאן המידע שלהם הולך — ותחת תיקון 13 זו שאלה לגיטימית לחלוטין. אנחנו מתעדים ומספקים בכתב: היכן מעובד ונשמר המידע שלכם, אילו מודלים ומנועי AI משמשים אותנו, והאם מידע שלכם משמש אי פעם לאימון מודלים חיצוניים — התשובה, על פי חוזה, היא לא.
